sicher, compliant, zukunftsfähig

Hosting von Gesundheitsdaten mit Verantwortung und Vertrauen

Die Herausforderungen

Wer Software im Gesundheitswesen betreibt, trägt Verantwortung – für Patientendaten, für regulatorische Konformität und für den reibungslosen Betrieb kritischer Systeme. Die regulatorischen Anforderungen an das Hosting von Gesundheitsdaten wachsen dabei rasant. Neue Gesetze, höhere Interoperabilitätsansprüche und strenge Sicherheitsvorgaben stellen Software-Anbieter im Gesundheitswesen vor große Herausforderungen. Wer hier erfolgreich agieren will, braucht einen klaren Blick auf aktuelle und kommende Standards.

  • Regulatorische Vielfalt: DSGVO, NIS-2, ISO 27001, ISO 42001, BSI C5, IT-Grundschutz, § 393 SGB V – nationale und europäische Vorgaben entwickeln sich dynamisch.

  • Nachweispflichten & Zertifizierungen: Cloud-Anbieter müssen ihre Sicherheits- und Compliance-Maßnahmen transparent belegen.

  • Datenlokalisierung & Zugriffskontrolle: Gesundheitsdaten dürfen nur in zugelassenen Regionen verarbeitet werden – mit klar definierten Verantwortlichkeiten.

  • Technische Sicherheit: Verschlüsselung, Mandantentrennung, Backups und Notfallmanagement müssen lückenlos ineinandergreifen.

  • Künftige EU-Vorgaben: Mit dem European Health Data Space (EHDS) entstehen neue Standards für Interoperabilität und Datennutzung.

Diese Anforderungen erfordern eine strategische und rechtssichere Hosting-Architektur, die Compliance nicht als Hindernis, sondern als Qualitätsmerkmal versteht. TWT Digital Health betreibt Hosting-Infrastrukturen, die genau für diesen Rahmen gebaut sind. Kein generisches Cloud-Angebot, sondern ein spezialisierter Managed Service für Unternehmen, die im Gesundheitsmarkt keine Kompromisse eingehen können.

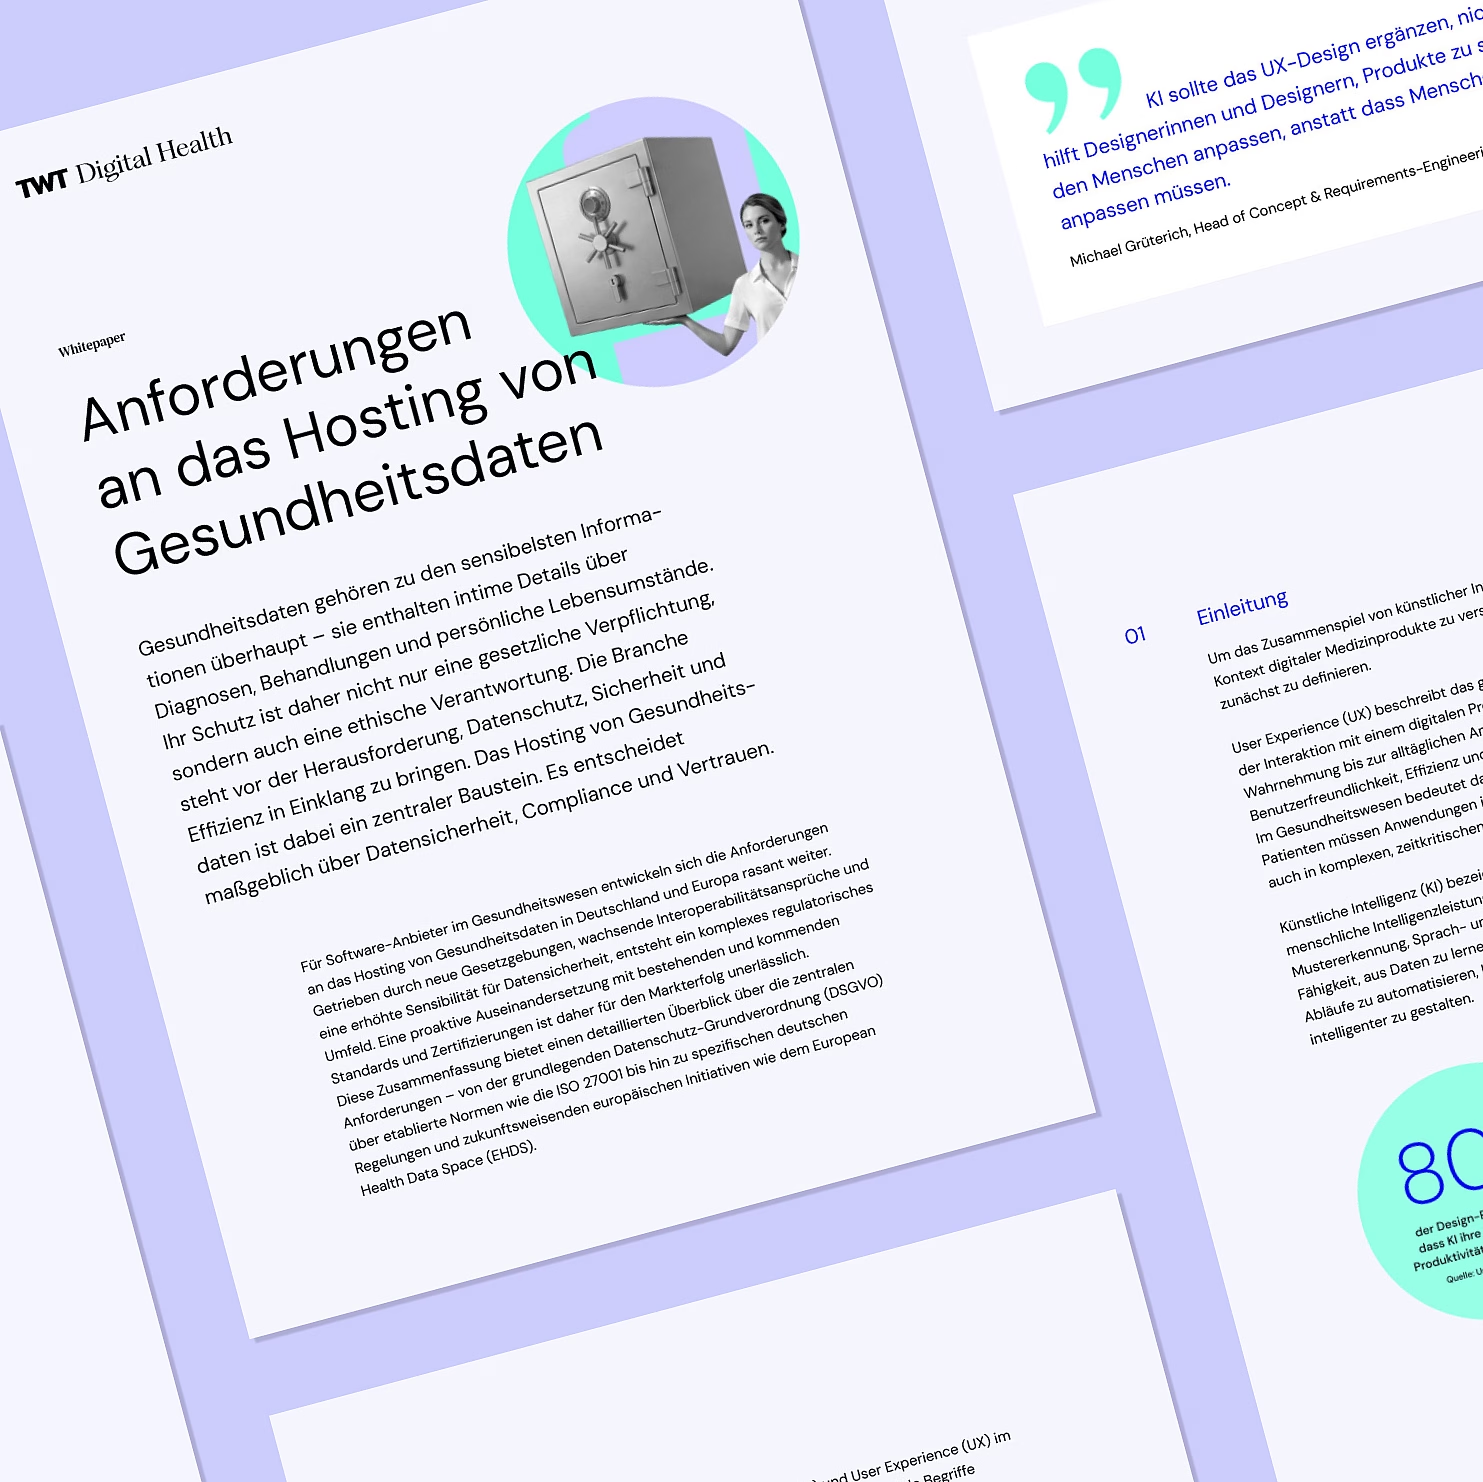
Unser Leitfaden erklärt, was Software-Anbieter über DSGVO, ISO 27001, BSI C5 und EHDS jetzt wissen müssen. Laden Sie sich unseren kostenlosen Hosting-Leitfaden herunter!
Die Herausforderungen, die unsere Kunden kennen

Hosting im Gesundheitswesen ist kein IT-Standardthema. Es ist ein regulatorisches, organisatorisches und technisches Dauerprojekt – mit wachsender Komplexität.

DSGVO und Datenlokalisierung: Wo dürfen Gesundheitsdaten liegen?

Gesundheitsdaten zählen zu den sensibelsten personenbezogenen Daten überhaupt. Die DSGVO stellt klare Anforderungen an deren Verarbeitung: Speicherort, Zugriffskontrolle, Auftragsverarbeitungsverträge und Löschkonzepte müssen lückenlos dokumentiert sein. Für viele Unternehmen bedeutet das: Die Wahl des Hosting-Anbieters ist keine technische, sondern eine Compliance-Entscheidung.

Unsere Antwort: Unsere Infrastrukturen sind ausschließlich in deutschen Rechenzentren verortet, DSGVO-konform konfiguriert und mit vollständiger Auftragsverarbeitungsdokumentation ausgestattet. Zugriffe sind rollenbasiert, protokolliert und auditierbar.

BSI C5 und ISO 27001: Nachweispflichten, die wachsen

Für Betreiber von Gesundheitssoftware reicht es nicht mehr aus, Sicherheitsmaßnahmen intern umzusetzen. Krankenkassen, Kliniken und andere Auftraggeber erwarten zunehmend nachvollziehbare externe Nachweise. Auch in Audits, Ausschreibungen und Zulassungsverfahren spielen BSI C5-Testate, ISO-27001-Zertifizierungen und strukturierte Sicherheitsberichte eine wichtige Rolle.

Der BSI Cloud Computing Compliance Criteria Catalogue (kurz: BSI C5) definiert Mindestanforderungen an die Informationssicherheit von Cloud-Diensten. Ein C5-Testat zeigt, dass die Sicherheitsmaßnahmen eines Cloud-Dienstes nach einem standardisierten Verfahren geprüft wurden. Es ist jedoch keine Zertifizierung von TWT Digital Health und ersetzt auch keine individuelle Prüfung der konkreten Hosting- und Compliance-Anforderungen. Entscheidend sind der Geltungsbereich des Testats, die eingesetzten Services und die klare Aufteilung der Verantwortlichkeiten zwischen Hostingpartner und Kunde.

Auch ISO 27001 und BSI C5 erfüllen unterschiedliche Funktionen: ISO 27001 bestätigt ein zertifiziertes Informationssicherheits-Managementsystem, während C5 die Sicherheitskontrollen eines konkreten Cloud-Dienstes transparent macht. Beide Nachweise können sich ergänzen, sind aber nicht automatisch gleichzusetzen.

Unsere Antwort: TWT Digital Health ist nach ISO 27001 zertifiziert. Unsere Rechenzentrumspartner erfüllen die Anforderungen des BSI-C5-Katalogs und stellen die relevanten Nachweise für die von ihnen abgedeckten Services bereit.

Wir unterstützen Sie dabei, die passenden Dokumentationen für Ihre eigenen Audits, Sicherheitsbewertungen und Zulassungsverfahren zusammenzustellen. Dazu gehören unter anderem Informationen zu technischen und organisatorischen Maßnahmen, Datenverarbeitung, Zugriffskontrollen, Notfallmanagement und Zuständigkeiten. So schaffen Sie eine belastbare Grundlage für den sicheren und regulatorisch nachvollziehbaren Betrieb Ihrer Gesundheitssoftware.

Mehr zum BSI C5-Testat

Mehr zu ISO 27001 im Gesundheitswesen

NIS-2 und Lieferkettensicherheit: Compliance für das gesamte Ökosystem

Mit dem Inkrafttreten der NIS-2-Richtlinie steigen die Anforderungen an die Cybersicherheit drastisch. Das betrifft nicht nur Betreiber kritischer Infrastrukturen direkt, sondern zunehmend auch MedTech-Hersteller, Software-Anbieter und Digital-Health-Unternehmen als Teil der digitalen Lieferkette (Supply Chain Security). Wer digitale Medizinprodukte (SaMD) oder DiGAs anbietet, muss lückenlos nachweisen, dass auch die zugrundeliegenden Hosting- und Cloud-Umgebungen höchste Sicherheitsstandards erfüllen. 

Unsere Antwort: Als nach DIN EN ISO 13485 zertifizierter Partner unterstützen wir Sie dabei, Ihre Infrastruktur rechtssicher, auditierbar und konform mit den NIS-2-Vorgaben aufzubauen – für eine lückenlos abgesicherte Lieferkette.

Bitte vervollständigen Sie kurz die folgenden Felder. Ihr Dokument liegt danach sofort für Sie bereit.

SaMD und DiGA: Hosting als Teil des Qualitätsmanagementsystems

Software als Medizinprodukt (SaMD) und Digitale Gesundheitsanwendungen (DiGA) unterliegen strengen Anforderungen – auch im Betrieb. Das Hosting ist kein nachgelagertes Thema, sondern integraler Bestandteil des Qualitätsmanagementsystems nach ISO 13485. Patch-Management, Incident Response, Verfügbarkeitsanforderungen und Backup-Konzepte müssen dokumentiert, validiert und auditierbar sein.

Unsere Antwort: Als ISO-13485-zertifizierter Partner integrieren wir Hosting-Prozesse direkt in das QMS unserer Kunden. Wir liefern die Dokumentation, die Benannte Stellen und das BfArM erwarten – und übernehmen den laufenden Betrieb nach validierten Prozessen.

European Health Data Space (EHDS): Die nächste Compliance-Welle

Der EHDS schafft einen europäischen Rahmen für die Nutzung und den Austausch von Gesundheitsdaten. Für Hersteller und Betreiber bedeutet das: neue Interoperabilitätsanforderungen, neue Datenzugangsregeln und neue technische Standards, die in bestehende Infrastrukturen integriert werden müssen. Wer jetzt nicht vorbereitet ist, wird später aufwendig nachrüsten.

Unsere Antwort: Wir beobachten die EHDS-Entwicklung kontinuierlich und bereiten unsere Infrastrukturen und Kunden proaktiv auf kommende Anforderungen vor. So vermeiden unsere Kunden teure Nachbesserungen und bleiben dauerhaft zukunftsfähig.

Sprechen wir über Ihre Infrastruktur

Die Hosting-Anforderungen im Gesundheitswesen sind komplex – aber sie sind lösbar. Wir helfen Ihnen, die richtige Infrastruktur für Ihre Anwendung zu finden: compliant, skalierbar und ohne Kompromisse bei der Sicherheit.

Kostenlosen Beratungstermin buchen